Wussten Sie, dass Phishing-Angriffe weltweit zu den häufigsten Cyberkriminalitätsdelikten zählen? Jährlich werden Millionen von Menschen Opfer und erleiden hohe finanzielle Schäden. Aber wie können Sie sich vor diesen Angriffen schützen? Dieser Artikel informiert Sie über die aktuellen Trends im Phishing und gibt Ihnen praktische Tipps für mehr Sicherheit im Netz.
Was ist PhisHing?
Phishing ist eine Betrugsmethode, bei der Angreifer versuchen, über gefälschte E-Mails, Webseiten oder Nachrichten an persönliche Daten wie Passwörter, Kreditkartennummern oder andere sensible Informationen zu gelangen. Anders als bei Scareware wird hier aber mit anderen Motivationen gearbeitet.
Typische Merkmale von Phishing-Angriffen:
- Gefälschte Absenderadressen: Die E-Mails oder Nachrichten sehen aus, als kämen sie von vertrauenswürdigen Quellen, wie Banken oder bekannten Unternehmen. Mittlerweile sind die Fälschungen oft sogar so echt, dass man kaum noch erkennt, dass es sich nicht um falschen Email handelt. Man kann aber die Absender-Adresse der Mail prüfen. Auf diese Weise erkannt man, woher die Mail wirklich kommt.
- Dringlichkeit: Die Nachrichten enthalten oft dringende Aufforderungen, wie “Ihr Konto wurde gesperrt” oder “Sie müssen sofort handeln”.
- Links zu gefälschten Webseiten: Diese Webseiten sehen den echten sehr ähnlich, sind aber darauf ausgelegt, Ihre Daten zu stehlen. Im besten Fall klickt man gar nicht erst auf die Links in der Mail.
- Anhänge mit Malware: Manchmal enthalten die Nachrichten Anhänge, die beim Öffnen Schadsoftware installieren. Unbekannte Anhänge sollte man daher auf keinen Fall öffnen.
Grundsätzlich gilt: Um sich zu schützen, sollten Sie immer vorsichtig sein, wenn Sie unerwartete Nachrichten erhalten, und keine Links oder Anhänge öffnen, wenn Sie sich nicht sicher sind. Es ist auch hilfreich, die Absenderadresse genau zu überprüfen und im Zweifel direkt bei der betreffenden Institution nachzufragen.
Aktuell gibt es in Deutschland eine signifikante Anzahl von Phishing-Fällen. Laut den neuesten Statistiken für das Jahr 2024 wurden insgesamt 134.400 Fälle von Cybercrime registriert, was einen leichten Rückgang von 1,8 Prozent im Vergleich zum Vorjahr darstellt. Besonders auffällig ist, dass 39,3 Prozent dieser Vorfälle auf Phishing-Versuche entfallen. Diese Zahlen verdeutlichen, dass Phishing nach wie vor eine der häufigsten Bedrohungen im Bereich der Cyberkriminalität in Deutschland ist.
Die Folgen eines Phishing-Angriffs können weitreichend sein und sowohl finanzielle als auch emotionale Schäden verursachen. Es ist daher wichtig, sich vor diesen Angriffen zu schützen und sensible Daten sorgfältig zu behandeln.
BSI: So enttarnt man Phishing Mails
Welche Schäden hat Phishing in den letzten Jahren verursacht?
Die durch Phishing verursachten Schäden haben in den letzten Jahren weltweit wie auch in Deutschland Rekordhöhen erreicht. Phishing hat sich von einer simplen Betrugsmasche zu einem der primären Einfallstore für hochgradig organisierte Cyberkriminalität entwickelt. Auch Unternehmen und Behörden wurden auf diese Weise bereits angegriffen.
Auf finanzieller Ebene entstehen die größten Verluste meist nicht durch den unmittelbaren Diebstahl von Kontodaten, sondern durch die Folgeschäden. Abgefangene Zugangsdaten dienen Angreifern häufig als Türöffner, um Schadsoftware wie Ransomware in Unternehmensnetzwerke einzuschleusen. Laut Erhebungen des Branchenverbandes Bitkom summiert sich der jährliche Gesamtschaden durch Cyberangriffe für die deutsche Wirtschaft auf über 200 Milliarden Euro. Phishing nimmt dabei als primärer Angriffsvektor eine Schlüsselrolle ein. Sobald Kriminelle Zugriff auf interne Systeme erlangen, drohen wochenlange Betriebsausfälle, Lösegeldforderungen, teure Datenwiederherstellungen und empfindliche DSGVO-Strafen im Falle von Datenlecks.
Neben den rein monetären Einbußen richten Phishing-Angriffe immense immaterielle Schäden an. Unternehmen leiden unter massiven Reputationsverlusten, wenn vertrauliche Kunden- oder Finanzdaten an die Öffentlichkeit gelangen. Darüber hinaus erlangen Cyberkriminelle über gefälschte Führungskräfte-E-Mails (CEO-Fraud) oft Einsicht in geistiges Eigentum, Patente oder strategische Geschäftskonzepte, was die Wettbewerbsfähigkeit betroffener Betriebe nachhaltig schädigt. Auch bei Privatpersonen führt Phishing neben direkten finanziellen Verlusten nicht selten zu Identitätsdiebstahl und dauerhaftem Vertrauensverlust in digitale Bezahlsysteme und Online-Dienste.
In den vergangenen Jahren hat sich die Gefahrenlage zudem durch den Einsatz von künstlicher Intelligenz drastisch verschärft. Mithilfe generativer KI-Werkzeuge verfassen Angreifer fehlerfreie, personalisierte Nachrichten in zahlreichen Sprachen oder nutzen Deepfakes in Form von gefälschten Sprach- und Videobotschaften. Dadurch ist die Erkennungsrate bei Opfern gesunken, was die Erfolgsquote der Angreifer und somit das Schadenspotenzial weiter ansteigen lässt.
Welche Phishing Maschen gibt es?
Mittlerweile gibt es viele unterschiedliche Varianten, in denen Phishing Versuche durchgeführt werden:
- PayPal-Phishing: Betrüger senden E-Mails, die angeblich von PayPal stammen, und fordern den Empfänger auf, seine Kontodaten zu bestätigen, um eine Sperrung zu vermeiden. Diese E-Mails enthalten oft Links zu gefälschten Webseiten, die den echten PayPal-Seiten sehr ähnlich sehen
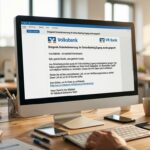
- Bank-Phishing: Angreifer senden E-Mails, die von Banken wie der Volksbank oder Raiffeisenbank zu stammen scheinen, und fordern den Empfänger auf, seine Zugangsdaten zu aktualisieren oder zu bestätigen. Diese E-Mails nutzen oft aktuelle Ereignisse oder gesetzliche Änderungen als Vorwand
- Gewinnspiel-Phishing: Auf sozialen Netzwerken wie Facebook werden gefälschte Gewinnspiele beworben, bei denen Nutzer persönliche Daten eingeben müssen, um angeblich Preise zu gewinnen. Diese Daten werden dann von den Betrügern missbraucht
- Lateral Phishing: Hierbei nutzen Angreifer bereits kompromittierte E-Mail-Konten innerhalb eines Unternehmens, um weitere Mitarbeiter zu attackieren. Diese Methode ist besonders gefährlich, da die E-Mails von vertrauenswürdigen internen Adressen stammen. Dies gibt es beispielsweise auch bei Facebook, wenn gekaperte Account ihre Kontakte anschreiben.
- Marken-Phishing: Laut Berichten werden bekannte Marken wie Microsoft, Google und Amazon häufig für Phishing-Kampagnen missbraucht. Angreifer erstellen gefälschte Webseiten, die den echten Markenwebseiten ähneln, um an Login-Daten zu gelangen
Es ist wichtig, immer wachsam zu sein und keine persönlichen Daten preiszugeben, wenn Sie sich nicht sicher sind.
Wie kann man sich vor Phishing Angriffen schützen?
Es gibt mehrere Maßnahmen, die Sie ergreifen können, um sich vor Phishing zu schützen:
- E-Mails und Nachrichten sorgfältig prüfen: Achten Sie auf Absenderadressen, Rechtschreibfehler und ungewöhnliche Links. Seien Sie besonders vorsichtig bei Nachrichten, die Dringlichkeit vermitteln oder persönliche Informationen anfordern. Tipps zum Erkennen von Spam-Nachrichten gibt es hier: Spam Emails enttarnen
- Keine sensiblen Daten preisgeben: Geben Sie niemals Passwörter, Kreditkartendaten oder andere vertrauliche Informationen per E-Mail oder über unsichere Webseiten weiter
- Zwei-Faktor-Authentifizierung (2FA) nutzen: Aktivieren Sie 2FA, wo immer es möglich ist. Dies bietet eine zusätzliche Sicherheitsebene, da neben dem Passwort ein zweiter Faktor (z.B. ein Code per SMS) benötigt wird.
- Antiviren-Software und Phishing-Filter verwenden: Halten Sie Ihre Antiviren-Software und Phishing-Filter auf dem neuesten Stand. Diese Tools können viele Phishing-Versuche erkennen und blockieren und man kann sie auch auf dem Handy nutzen: Anti-Spam Tools für das Smartphone
- Regelmäßige Überprüfung von Konten: Kontrollieren Sie regelmäßig Ihre Bank- und Online-Konten auf verdächtige Aktivitäten. Melden Sie ungewöhnliche Transaktionen sofort
- Vorsicht bei Links und Anhängen: Klicken Sie nicht auf Links oder öffnen Sie keine Anhänge in verdächtigen E-Mails. Besuchen Sie Webseiten lieber direkt über den Browser, anstatt auf Links in E-Mails zu klicken
- Sichere Passwörter verwenden: Nutzen Sie starke, einzigartige Passwörter für verschiedene Konten und ändern Sie diese regelmäßig
Indem Sie diese Maßnahmen befolgen, können Sie das Risiko, Opfer eines Phishing-Angriffs zu werden, erheblich reduzieren.
Kursieren meine Daten Daten bereits im Netz?
Es ist durchaus möglich zu überprüfen, ob Ihre persönlichen Daten bereits im Darknet oder anderen Teilen des Internets aufgetaucht sind.
Es gibt verschiedene Online-Dienste, die Ihnen dabei helfen können. Diese Tools durchsuchen große Datenbanken mit kompromittierten Daten und informieren Sie, ob Ihre E-Mail-Adresse oder andere persönliche Informationen in einem Datenleck aufgetaucht sind.
Beliebte Dienste zur Überprüfung:
- Have I Been Pwned: Einer der bekanntesten Dienste, der regelmäßig aktualisiert wird und eine große Datenbank an kompromittierten Daten enthält: Have I Been Pwned: Check if your email has been compromised in a data breach
- HPI Identity Leak Checker: Das Hasso-Plattner-Institut bietet einen kostenlosen Dienst an, um zu prüfen, ob Ihre E-Mail-Adresse in einem Datenleck aufgetaucht ist: Identity Leak Checker (hpi.de)
- CyberNews Personal Data Leak Checker: Ein weiterer Anbieter, der Ihnen hilft, Ihre Daten zu überprüfen.
Was tun, wenn Ihre Daten geleakt wurden?
- Passwörter ändern: Ändern Sie umgehend die Passwörter für alle Konten, die mit der kompromittierten E-Mail-Adresse verbunden sind.
- Sicherheitsfragen anpassen: Ändern Sie auch die Sicherheitsfragen, die Sie für die Wiederherstellung von Passwörtern verwenden.
- Betrugswarnungen aktivieren: Melden Sie sich für Betrugswarnungen Ihrer Bank oder Kreditkartenanbieter an.
- Überwachen Sie Ihre Konten: Prüfen Sie regelmäßig Ihre Bank- und Kreditkartenabrechnungen auf ungewöhnliche Aktivitäten.
Weiterführende Literatur und Quellen
„Phishing: A Guide to Understanding and Preventing Online Fraud“
- Autor: David J. Stang
- Jahr: 2020
- Beschreibung: Eine umfassende Einführung in die Welt des Phishings, einschließlich Techniken, die von Cyberkriminellen verwendet werden.
„Cyber Crime and Cyber Terrorism Investigator’s Handbook“
- Autor: Babak Akhgar, et al.
- Jahr: 2017
- Beschreibung: Dieses Buch bietet Einblicke in verschiedene Cybercrime-Methoden, einschließlich Phishing, und bietet Ansätze zur Ermittlung.
„The Art of Deception: Controlling the Human Element of Security“
- Autor: Kevin D. Mitnick
- Jahr: 2002
- Beschreibung: Mitnick erklärt, wie Betrüger Menschen manipulieren, um Informationen zu stehlen, einschließlich Techniken des Phishings.
„Phishing and Identity Theft: A Guide for Consumers“
- Herausgeber: Federal Trade Commission (FTC)
- Jahr: 2021
- Beschreibung: Ein Leitfaden für Verbraucher zur Erkennung und Vermeidung von Phishing-Angriffen und Identitätsdiebstahl.
„Cybersecurity: The Beginner’s Guide“
- Autor: Raef Meeuwisse
- Jahr: 2021
- Beschreibung: Diese Einführung in die Cybersecurity behandelt auch Phishing und gibt Tipps, wie man sich schützen kann.
„Phishing: An Overview and Prevention Strategies“
- Autor: Various Authors
- Jahr: 2022
- Beschreibung: Eine Sammlung von Artikeln, die sich mit Phishing-Angriffen und den besten Praktiken zur Vermeidung solcher Bedrohungen befassen.